Tag
#Cybersécurité
75 articles
Divers
Comment protéger ses données personnelles lorsqu'on joue en ligne ?
Le jeu vidéo en ligne s’est imposé comme l’un des divertissements les plus populaires au quotidien. Qu’il s'agisse de rejoindre des amis sur une console de…

Actualité
Mathspace se fait pirater : un million d'élèves et parents exposés
La plateforme de mathématiques en ligne Mathspace a révélé une violation de données touchant plus d'un million d'élèves, de parents et de personnels scolaires, principalement en Australie et en Nouvelle-Zélande.

Actualité
5 400 sites piratés servent des malwares cachés dans la blockchain
Une campagne cybercriminelle exploite plus de 5 400 sites piratés pour distribuer des malwares via la blockchain BNB Smart Chain. La technique dite EtherHiding rend l'infrastructure attaquante très difficile à démanteler.
Actualité
Des hackers piratent le Wi-Fi d'hôtels pour installer un logiciel espion
Des réseaux Wi-Fi d'hôtels compromis ont servi de vecteur pour distribuer un cheval de Troie capable d'espionner les appareils des voyageurs, selon un rapport de Microsoft publié en août 2025.

Actualité
Tchap : 73 000 agents de l'État français touchés par une fuite de données
La DINUM a confirmé qu'une intrusion sur la messagerie Tchap a exposé les données personnelles de 73 467 agents publics, soit environ 9 % des utilisateurs enregistrés sur la plateforme.

Actualité
Oracle alerte sur une faille critique... que des hackers exploitaient déjà
Oracle a averti ses clients d'une faille critique dans PeopleSoft, exploitable sans authentification. Le groupe ShinyHunters l'avait déjà utilisée pour pirater plus de 100 organisations, dont de nombreux établissements d'enseignement supérieur aux États-Unis.

Actualité
WinRAR exploité par des groupes pro-russes pour attaquer l'Ukraine
Deux groupes de cyberattaque alignés sur la Russie continuent d'exploiter une faille dans WinRAR pour cibler des organisations ukrainiennes, près d'un an après la publication d'un correctif.

Actualité
Dashlane se fait forcer : des coffres chiffrés volés lors d'une attaque
Dashlane a confirmé qu'une attaque par force brute lancée fin mai 2026 a permis à un acteur malveillant de télécharger les coffres chiffrés d'une vingtaine d'utilisateurs au maximum. Les données restent inaccessibles sans le mot de passe maître.

Actualité
Comment les Pays-Bas ont traqué un botnet caché dans 17 millions d'appareils
Les autorités néerlandaises ont démantelé un réseau de machines compromises qui regroupait au moins 17 millions d'appareils infectés à travers le monde, dont des ordinateurs, tablettes, smartphones et objets connectés.

Actualité
Une extension VS Code piégée provoque une faille chez GitHub
En mai 2026, une version piégée de l'extension Nx Console a été publiée sur le marketplace de Visual Studio Code. En moins de 20 minutes, un credential stealer s'est retrouvé sur la machine d'un employé GitHub, ouvrant l'accès à des milliers de dépôts internes.

Actualité
Pourquoi TeamPCP représente une menace inédite pour tout le code open source
Un groupe de cybercriminels appelé TeamPCP multiplie les attaques contre la chaîne d'approvisionnement logicielle à une cadence sans précédent, semant la méfiance au coeur de l'écosystème open source mondial.

Actualité
Shai-Hulud a fuitté la semaine passée, il attaque npm dès le week-end
Quelques jours après la fuite du code source du malware Shai-Hulud sur GitHub, un acteur malveillant a publié quatre paquets infectés sur npm. Les chercheurs d'OXsecurity ont détecté ces dépôts le week-end, recommandant aux développeurs concernés de supprimer les paquets et de renouveler leurs clés.

Actualité
Pourquoi la nouvelle faille Exchange met en danger vos emails dès maintenant
Microsoft a divulgué une vulnérabilité zero-day activement exploitée sur Exchange Server. Elle permet l'exécution de code JavaScript arbitraire via Outlook Web Access, et aucun correctif définitif n'est encore disponible.

Actualité
Licenciés, ils piratent leur ex-employeur... et enregistrent tout sur Teams
Deux frères renvoyés d'une société de gestion documentaire ont tenté de saboter les systèmes de leur ex-employeur après leur licenciement. Leur conversation a été involontairement enregistrée par Microsoft Teams, offrant aux enquêteurs un document audio accablant.

Actualité
Une faille NGINX de 18 ans explose à la surface et ouvre tout aux hackers
Une vulnérabilité critique dans le module de réécriture de NGINX, présente depuis 18 ans, permet à un attaquant non authentifié d'exécuter du code à distance sur les serveurs affectés. Des correctifs ont été publiés par F5.

Actualité
Avec le Flipper Zero, pirater les étiquettes numériques de prix est très facile
Une application baptisée TagTinker permet au Flipper Zero d'interagir avec les étiquettes électroniques de prix présentes dans les commerces. La facilité d'accès à ces dispositifs soulève des questions sur leur sécurité.

Actualité
Canvas piraté : 280 millions de dossiers scolaires sous menace
Le groupe criminel ShinyHunters a défiguré les portails Canvas d'environ 330 universités et écoles pour réclamer une rançon, menaçant de publier 280 millions de dossiers scolaires volés.

Actualité
Yarbo : le même mot de passe root sur toutes ses tondeuses connectées à 5 000 €
Un chercheur en sécurité a découvert qu'une faille de conception sur les tondeuses connectées Yarbo permettait de prendre le contrôle de tous les appareils actifs dans le monde depuis un seul point d'accès.

Actualité
Daemon Tools backdooré : 100 pays touchés via des mises à jour certifiées
L'application Daemon Tools, utilisée pour monter des images disque, a distribué une backdoor pendant environ un mois via ses propres serveurs de mise à jour. Kaspersky a révélé l'attaque le 27 mai.

Actualité
Linux : la faille CopyFail donne les droits root via un seul script
Une vulnérabilité critique dans le noyau Linux, baptisée CopyFail, permet à un attaquant déjà présent sur une machine d'obtenir les droits root via un script unique fonctionnant sur toutes les distributions. Le code est public depuis mercredi.
Actualité
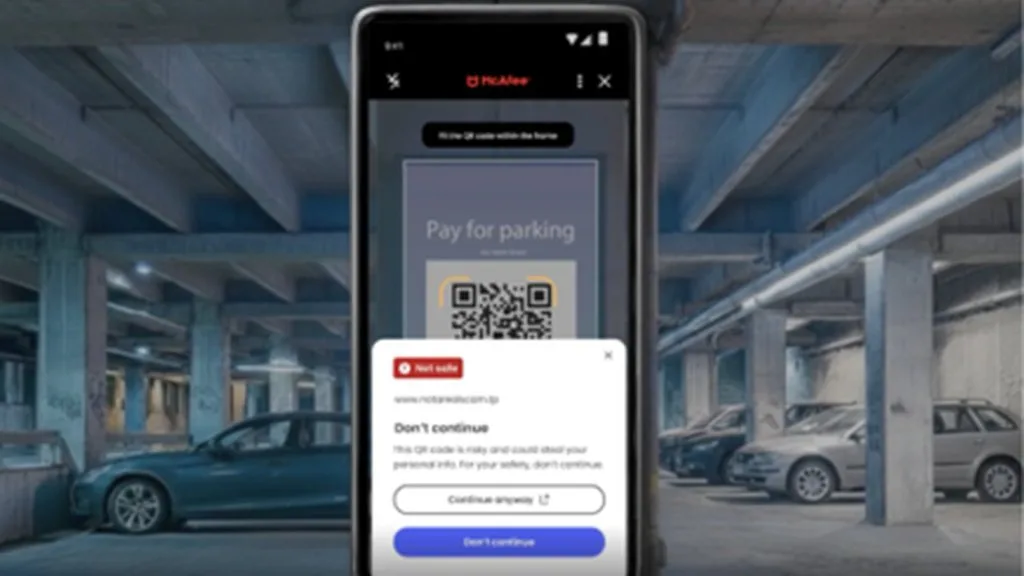
McAfee lance un outil de détection des arnaques par QR code
McAfee intègre un vérificateur de QR codes malveillants à ses offres existantes, alors qu'une étude maison révèle que 15% des Français ont déjà atterri sur un site suspect après avoir scanné un code.
Actualité
Si vous recevez ce mail de Booking, supprimez-le et ne cliquez sur aucun lien
Les cybercriminels exploitent désormais des caractères japonais ou cyrilliques pour tromper les utilisateurs, même les plus vigilants. Une campagne de phishing…
Divers
Comment protéger vos impressions et éviter les fuites de données ?
70 % des entreprises ont déjà subi une fuite de données via une imprimante ou une photocopieuse mal sécurisée. Alors que les cyberattaques ciblent souvent les…
Actualité
Changements à venir dans la défense du Cloud : Orientations pour les chefs des services informatiques en 2025
Alors que la nouvelle année bat son plein, les dirigeants du secteur technologique sont confrontés à un environnement en constante évolution en matière de…