Botnet XCPE : Google coupe les ponts avec Videostrong après une porte dérobée dans des boîtiers Android TV

· 4 min de lecture
Google et plusieurs partenaires ont démantelé XCPE, une porte dérobée qui enrôlait plus de 1,3 million de boîtiers TV Android dans un botnet. Selon Google, le fabricant Videostrong l'a conçue et exploitée volontairement, ce qui concerne directement les acheteurs de boîtiers peu connus, y compris en France.
Les boîtiers Android TV bon marché se sont multipliés dans les salons, souvent sans que l'acheteur sache qui en a écrit le logiciel. L'affaire XCPE montre le risque : le code malveillant était préchargé dans le firmware, puis revenait après chaque désinstallation. Pour le lecteur français, la question n'est plus seulement le prix du boîtier, mais sa certification Play Protect et la réputation de son fabricant. Une application à supprimer ne règle pas le problème.
Le 2 novembre 2026, le Google Threat Intelligence Group a publié son analyse. Il évalue avec un niveau de confiance élevé que Videostrong Technology Co., un fabricant OEM/ODM Android, a développé et déployé ce logiciel pour son profit, en vendant l'accès aux appareils infectés à des affiliés criminels. Google écarte l'hypothèse d'un employé isolé ou d'une négligence de développement.
Ce que faisait le malware
Le composant principal, x.cpe (parfois nommé com.oemservice), est préchargé dans le firmware avec des privilèges système. D'après Google, si l'utilisateur le désinstalle, il se réinstalle au redémarrage depuis la partition /oem/. Il pouvait aussi désactiver la vérification des applications de Google Play Protect.
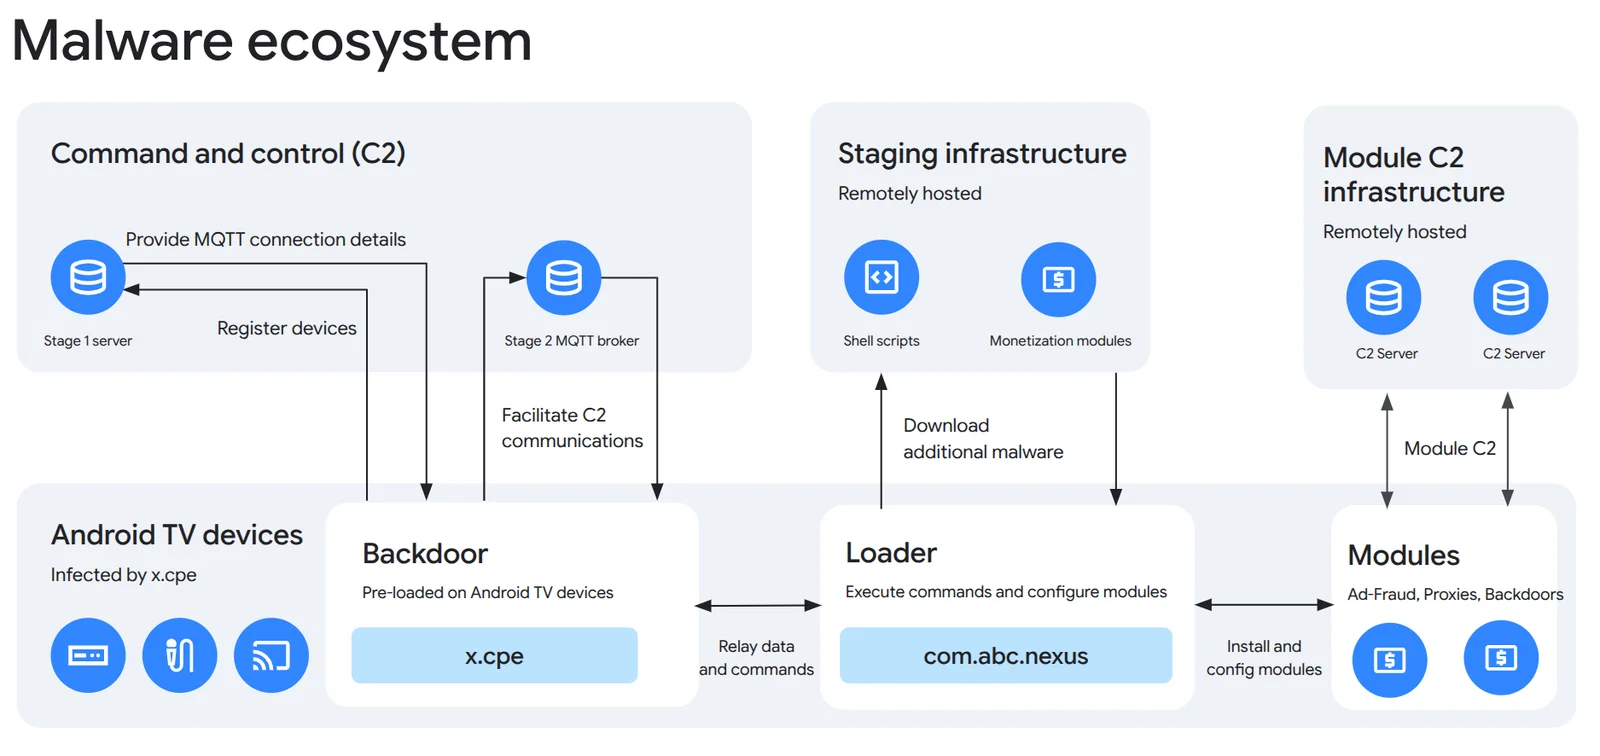
Les appareils recevaient ensuite des modules tiers : fraude publicitaire, transformation du boîtier en nœud de proxy résidentiel (le trafic d'inconnus transite alors par votre connexion), ou chargement d'autres malwares. Google a aussi observé des captures d'écran, des injections de touches, l'exfiltration d'informations de compte, d'inventaire d'applications et de journaux système, ainsi que des commandes à distance.
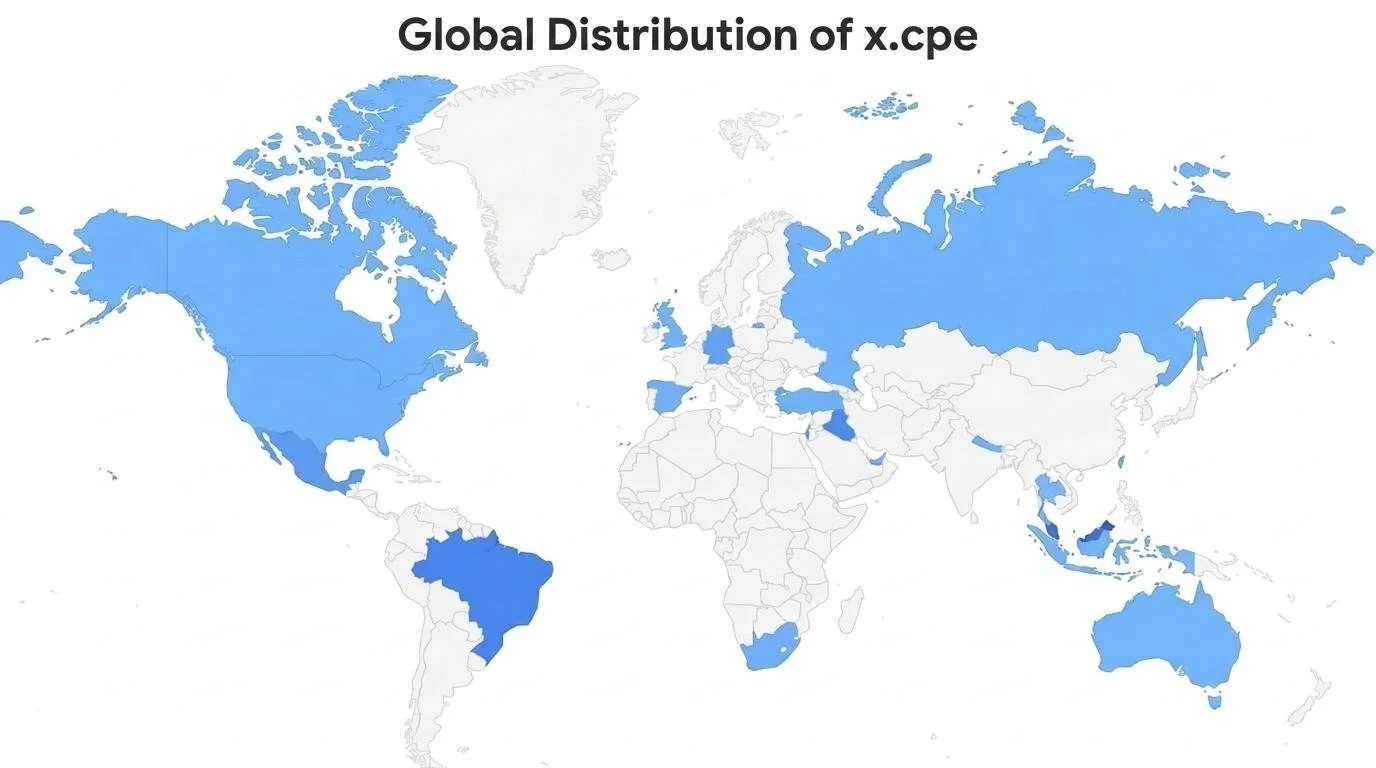
La majorité des appareils infectés sont des boîtiers Android TV, mais Google cite aussi des appareils de télésanté, des karaokés et des affichages dynamiques. Le botnet est réparti dans le monde entier.
Les mesures prises par Google
- Actions en justice pour faire tomber les domaines et serveurs de contrôle de Videostrong.
- Neutralisation des domaines de contrôle de plus d'une douzaine de familles de malwares chargées comme modules ; Google estime que cela coupe l'accès à au moins 10 millions d'appareils compromis supplémentaires.
- Interdiction faite à Videostrong, ainsi qu'à ses futures filiales, de fabriquer des appareils Android certifiés ou de fournir des logiciels à d'autres fabricants certifiés.
- Amélioration du contrôle de l'intégrité du firmware des appareils Android TV certifiés.
Google explique que Videostrong a exploité une faille dans ses tests de conformité en chargeant le code malveillant après le premier démarrage. Le processus de revue a été modifié en conséquence. Google précise aussi que ce démantèlement n'est pas la fin du travail : ces acteurs forment une chaîne d'approvisionnement interconnectée.
Que retenir en tant qu'utilisateur
Google ne publie pas, dans les passages disponibles, de liste des modèles concernés ni de procédure de nettoyage. Les conseils ci-dessous viennent de ses recommandations générales sur les boîtiers connectés :
- Vérifier que l'appareil utilise bien l'OS Android TV officiel et qu'il est certifié Play Protect ; Google tient à jour une liste de partenaires sur son site Android TV.
- Se méfier des applications qui rémunèrent le partage de « bande passante inutilisée ».
- S'en tenir aux boutiques d'applications officielles et vérifier que Google Play Protect est actif.
- Acheter ses boîtiers auprès de fabricants reconnus.
Comme le malware est présent dans le firmware et se réinstalle, une simple désinstallation d'application ne suffit pas, d'après l'analyse de Google. Un doute sur un boîtier non certifié justifie donc de s'interroger sur son usage sur le réseau domestique.
L'auteur
Charles Gouin-Peyrot
Journaliste tech et testeur indépendant, je décrypte la tech grand public. Spécialisé dans le hardware, l'audio et la maison connectée, je mets ma rigueur technique et mon expérience de formateur au service de mes tests. Mon objectif est simple : dépasser les fiches techniques pour vous livrer des analyses transparentes, impartiales et ancrées dans un usage 100 % réel.
Voir tous ses articles

